„Na Linuksa nie ma wirusów” - to jedno z najczęściej powtarzanych zdań o tym systemie. Jest w nim sporo prawdy, ale nie cała. Linux jest dużo bezpieczniejszy od Windowsa dzięki swojej budowie, jednak zagrożenia istnieją, a o tym, czy komputer jest bezpieczny, w dużej mierze decyduje sam użytkownik. Wyjaśniamy, jak jest naprawdę.
Dlaczego Linux jest bezpieczniejszy?
To nie magia ani szczęście. Za bezpieczeństwem Linuksa stoi kilka konkretnych powodów:
- Uprawnienia i hasło. Na co dzień pracujesz jako zwykły użytkownik. Żeby zmienić coś w systemie - zainstalować program, zmienić ustawienia sieci - musisz podać hasło. Złośliwy program uruchomiony przez przypadek nie dostanie się więc łatwo do głębi systemu.
- Programy z repozytoriów. Zamiast szukać instalatorów po stronach internetowych, programy instalujesz ze sklepu z aplikacjami, czyli z repozytorium dystrybucji. Paczki są tam sprawdzane i cyfrowo podpisane, więc nikt nie podmieni ich po drodze.
- Pliki .exe nie działają. Większość szkodliwego oprogramowania jest pisana na Windowsa. Zainfekowany załącznik
.exena Linuksie po prostu się nie uruchomi. - Szybkie poprawki. Kod Linuksa jest otwarty, a nad jego bezpieczeństwem pracują tysiące osób i firm. Wykryte luki są zwykle łatane w ciągu dni, a aktualizacje obejmują od razu system i wszystkie programy z repozytorium.
- Mniej celów. Linux na komputerach domowych to kilka procent rynku, a do tego wiele różnych dystrybucji. Dla przestępców to po prostu mniej opłacalny cel niż setki milionów komputerów z Windowsem.
Czy wirusy na Linuksa w ogóle istnieją?
Tak. Większość z nich atakuje jednak serwery, a nie komputery domowe. Linux napędza większość serwerów w internecie, więc przestępcy próbują przejmować źle zabezpieczone maszyny, żeby wysyłać spam, kopać kryptowaluty albo atakować inne strony.
Na komputerach domowych zagrożenia wyglądają inaczej i zwykle wymagają „pomocy” użytkownika. Kilka prawdziwych przykładów z ostatnich lat:
- Fałszywe paczki w AUR (2025). AUR to repozytorium programów przygotowywanych przez użytkowników Arch Linuksa, bez kontroli twórców dystrybucji. W lipcu 2025 roku ktoś wrzucił tam trzy paczki udające poprawione przeglądarki, które instalowały program do zdalnego przejęcia komputera. Usunięto je po dwóch dniach.
- Fałszywe portfele kryptowalut w Snap Store (2023-2026). Przestępcy wielokrotnie publikowali w sklepie Snap aplikacje udające znane portfele kryptowalut, które kradły dostęp do pieniędzy. Na początku 2026 roku zaczęli nawet przejmować konta prawdziwych twórców.
- Tylne drzwi w xz (2024). Ktoś przez dwa lata zdobywał zaufanie twórców małego, ale ważnego narzędzia, by w końcu ukryć w nim złośliwy kod. Został przyłapany przez czujnego programistę, zanim zmiana trafiła do stabilnych wersji popularnych dystrybucji.
Wniosek: zagrożenia są realne, ale dotyczą głównie programów spoza oficjalnych repozytoriów i nieuważnych kliknięć - a nie samego systemu.
Najsłabsze ogniwo: człowiek
Żaden system nie ochroni przed oszustwem, na które sami się zgodzimy. Najczęstsze pułapki są takie same jak na Windowsie:
- Fałszywe strony i e-maile (phishing). Strona udająca bank, kuriera czy pocztę wygląda tak samo na każdym systemie. Linux nie pomoże, jeśli wpiszesz hasło na fałszywej stronie.
- Polecenia skopiowane z internetu. Terminal jest potężny. Jeśli ktoś na forum, w filmie albo w „okienku weryfikacji” na stronie każe Ci wkleić długie polecenie, a Ty nie wiesz, co ono robi - nie rób tego. Szczególną ostrożność zachowaj, gdy polecenie zawiera
sudoalbo pobiera coś z internetu (curl ... | sh). - Programy z niepewnych źródeł. Paczki
.debz przypadkowych stron, nieznane skrypty instalacyjne czy „spolszczenia” z forów to dokładnie ta sama droga infekcji, co pliki.exena Windowsie. - Podawanie hasła bez zastanowienia. Okno z prośbą o hasło administratora to sygnał: „ten program chce zmienić coś w systemie”. Jeśli nie wiesz, skąd się wzięło - anuluj.
Czy potrzebny jest antywirus?
Na domowym komputerze z Linuksem zwykle nie. Nie ma też odpowiednika Windows Defendera, bo system chroni się innymi metodami: uprawnieniami, repozytoriami i aktualizacjami.
Istnieje darmowy skaner ClamAV (z prostą nakładką ClamTk). Przydaje się głównie wtedy, gdy przekazujesz pliki osobom z Windowsem - na przykład chcesz sprawdzić pendrive czy załącznik, zanim wyślesz go dalej. Wirusy na Windowsa Linuksowi nie zaszkodzą, ale mogą „przejechać” przez Twój komputer do innych.
Uważaj natomiast na płatne „pakiety ochronne” dla Linuksa reklamowane w internecie. Na komputerze domowym zwykle nie są potrzebne, a część z nich to po prostu sposób na wyciągnięcie pieniędzy.
Proste zasady bezpieczeństwa
Te nawyki dają więcej niż jakikolwiek antywirus:
- Instaluj aktualizacje. Gdy menedżer aktualizacji je proponuje, nie odkładaj ich na tygodnie. To najważniejsza ochrona.
- Instaluj programy ze sklepu z aplikacjami - z repozytorium dystrybucji albo z Flathub. Sprawdzaj, czy program pochodzi od prawdziwego twórcy (na Flathub oznaczenie „zweryfikowany”).
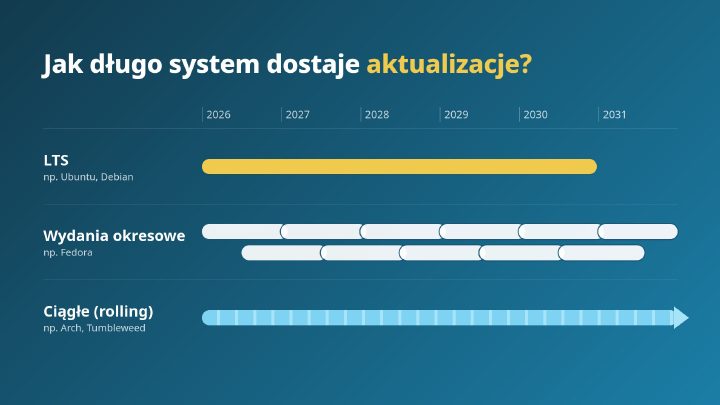
- Używaj wspieranej wersji systemu. Sprawdź, jak długo wspierana jest Twoja dystrybucja, i przejdź na nową wersję przed końcem wsparcia.
- Włącz zaporę sieciową. W Linux Mint to jeden przełącznik - pokazujemy go w pierwszych krokach po instalacji.
- Używaj menedżera haseł i różnych haseł do różnych kont, np. Bitwarden albo KeePassXC. Włącz logowanie dwuetapowe tam, gdzie się da.
- Rób kopie zapasowe. Timeshift chroni system, a ważne pliki kopiuj dodatkowo na dysk zewnętrzny.
- Zaszyfruj dysk w laptopie. Instalator Minta czy Ubuntu ma opcję szyfrowania - po kradzieży laptopa nikt nie odczyta Twoich danych.
Podsumowanie
Linux jest bezpieczny dzięki swojej budowie i to jeden z jego największych atutów - zwłaszcza w porównaniu z Windowsem 10, który traci wsparcie. Ale bezpieczny system to nie wszystko. Aktualizacje, programy z zaufanych źródeł i zdrowa nieufność wobec podejrzanych stron i poleceń sprawiają, że możesz korzystać z komputera spokojnie - bez antywirusa, bez wyskakujących okienek i bez spowalniania komputera.